クラウドは、私たちの働き方やサービスの在り方を大きく変えました。 サーバを持たず、必要なときに必要な分だけ計算資源を使える。 この利便性は、もはや社会インフラと言っても過言ではありません。
しかし一方で、クラウドに関して根本的な問いが残っています。
「クラウドに置いたデータは、本当に自分のものと言えるのか?」
この問いを考えるうえで重要な技術の一つが、コンフィデンシャルコンピューティング(Confidential Computing)です。
Confidential Computingは、ハードウェアに基づく信頼できる実行環境(TEE)とアテステーションを活用し、データが処理されている最中の機密性を保護する技術です。
データの保存時や通信時だけでなく、「実行中のデータを誰から、どのように守るか」という課題に向き合っています。
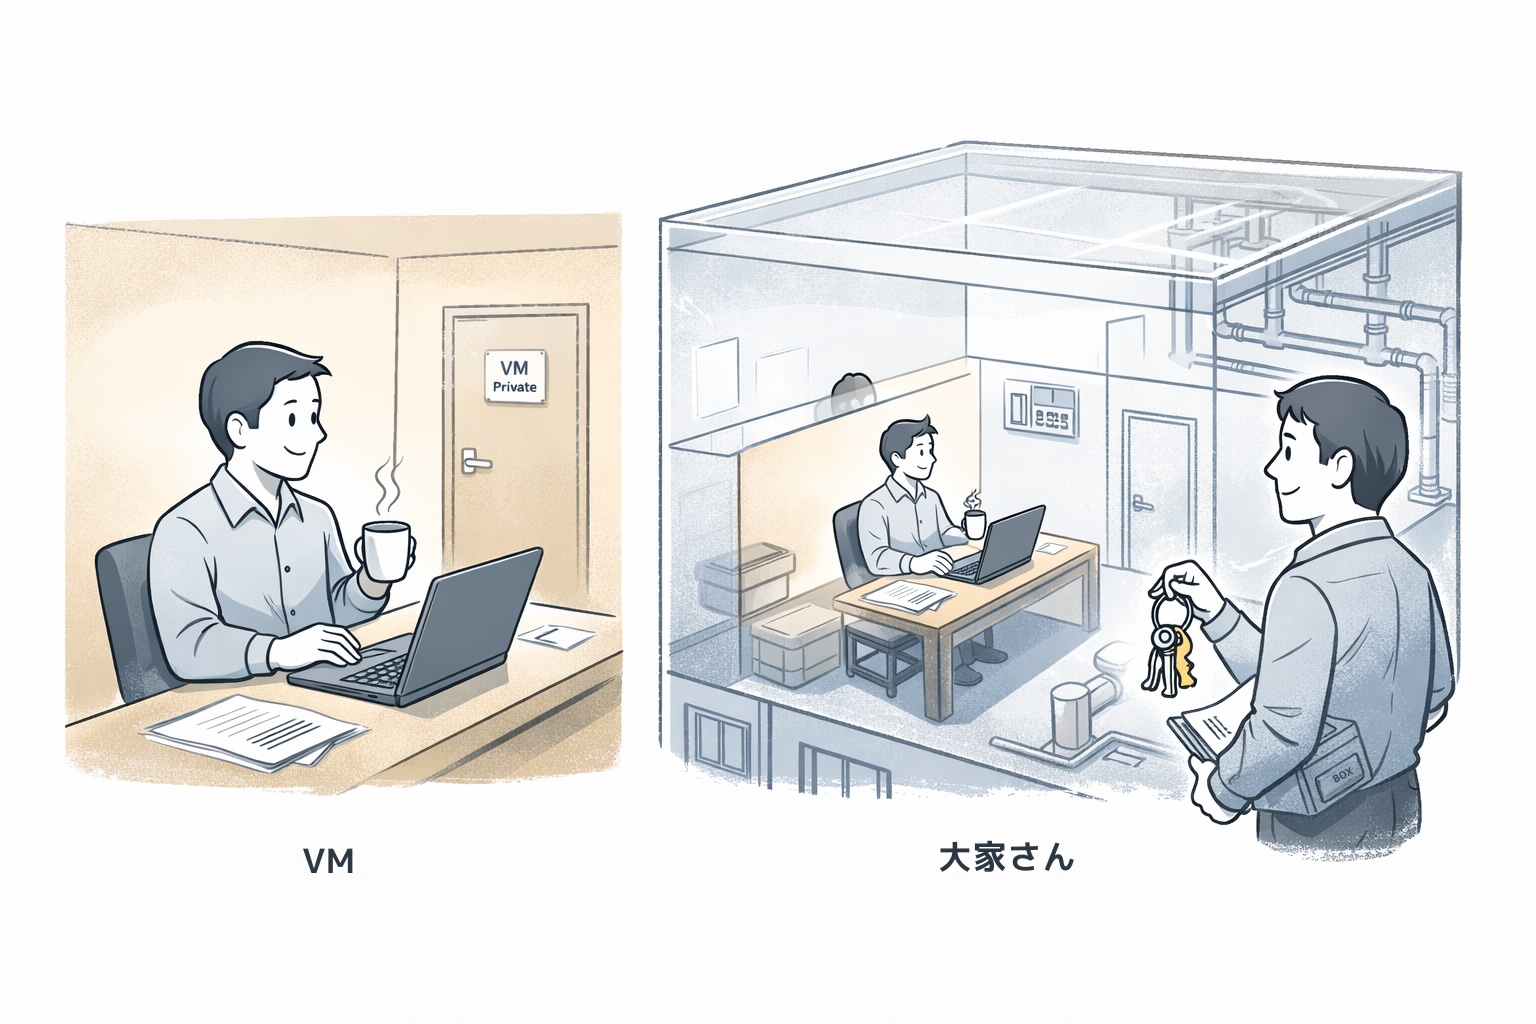
VMという「部屋」と、見えない「大家さん」
クラウド上で利用される多くのシステムは、VM(仮想マシン)上で動いています。 VMは一見すると、利用者専用の独立したコンピュータのように見えます。
しかし、VMには必ず前提があります。 それは VMを管理・運用する立場の存在 です。
比喩的に言えば、
- VMは「部屋」
- クラウド事業者や運用者は「大家さん」
という関係になります。
大家さんは、建物全体を管理しています。 設備点検や障害対応など、正当な理由で部屋に入る立場にもあります。
従来の仮想化環境では、管理基盤が強い権限を持っていて、 その構成や権限によっては、仮想マシンのメモリなどにアクセスできる場合があります。
つまり、利用者がデータを保護するうえで、 管理基盤の安全性や管理者への信頼が重要な前提となってきました。
Confidential Computingは、こうした信頼の前提を減らし、 ハードウェアによる隔離を通じて、管理基盤からの不正なアクセスに対する保護を強化する技術です。
なぜディスク暗号化だけでは足りないのか
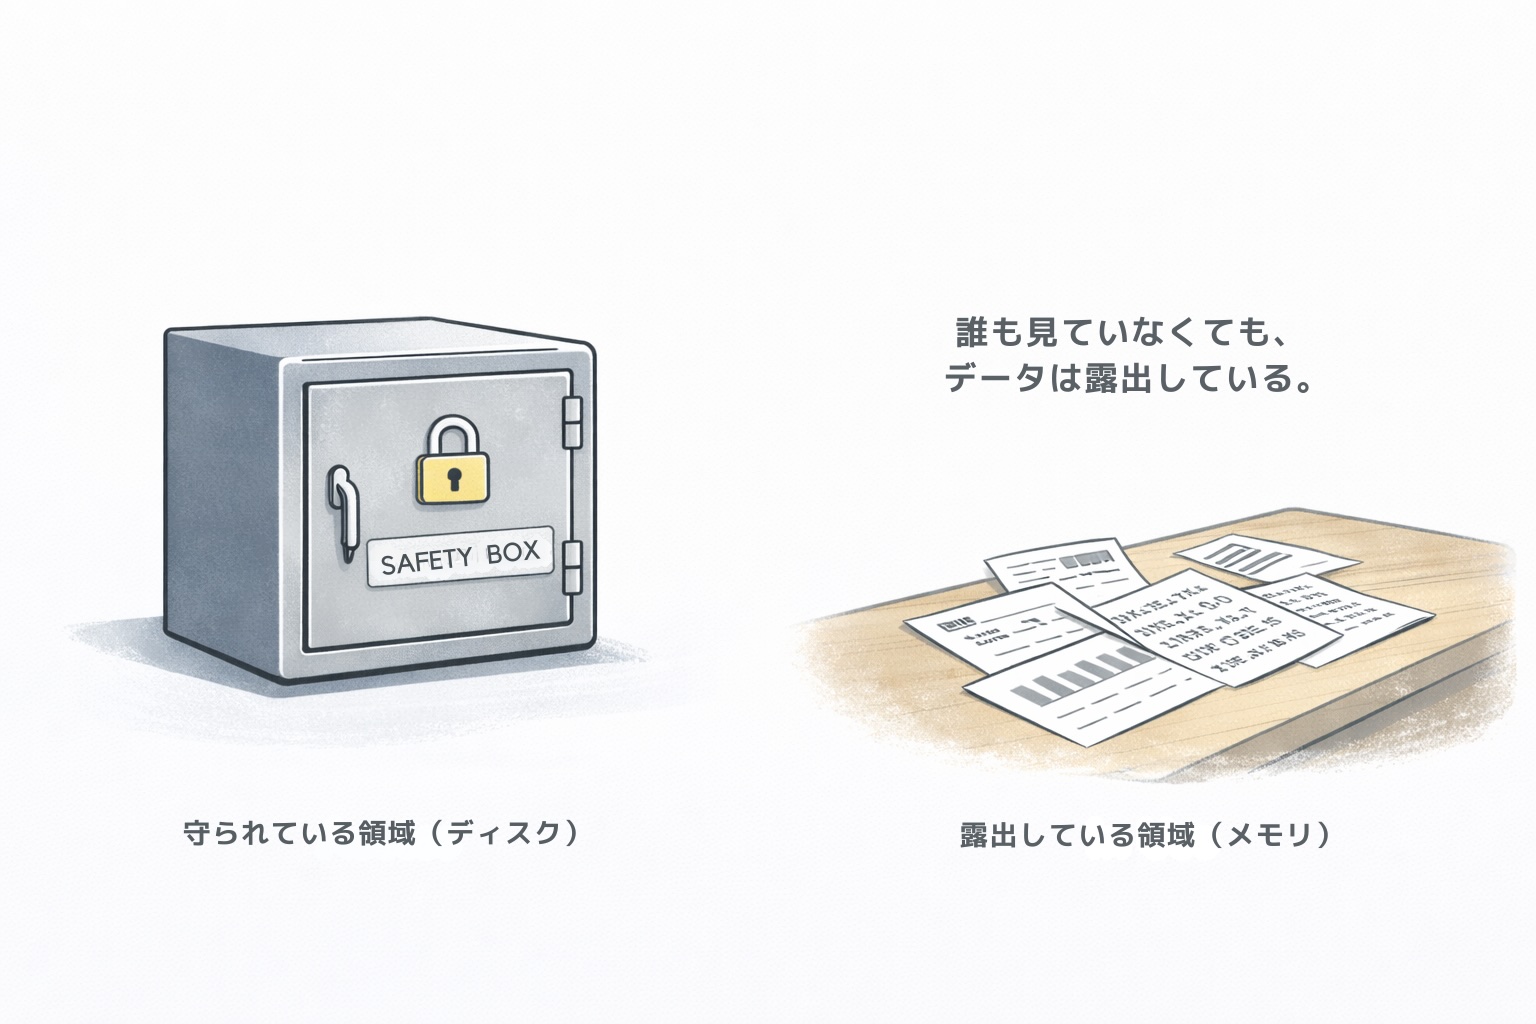
多くのクラウド環境では、仮想ディスクの暗号化が行われています。これは、保存されているデータを守るための重要な対策です。
しかし、データは保存されているだけではありません。 アプリケーションが動作するとき、必要な情報はメモリに読み込まれ、CPUによって処理されます。
この過程では、処理内容や実装によって、個人情報、業務データ、認証情報などが平文でメモリ上に存在する場合があります。
ディスク暗号化は重要ですが、それだけですべての実行時データを保護できるわけではありません。
そこで、実行中のデータを保護する技術が重要になります。 Confidential Computingは、ハードウェアに基づくTEEを活用することで、保護境界の外側からの不正なアクセスに対する保護を強化します。
VM利用者が抱える「見えない不安」
では、VMを利用している側はどうでしょうか。
利用者は、
- ディスクの中身を見られたのか
- メモリの内容を取得されたのか
を技術的に知る手段を持ちません。
仮にデータが取得されていたとしても、 VMの中からそれを検知・証明することは困難です。
結果として利用者は、
「管理者は見ていない」 「事業者は信頼できる」
と 信じるしかない状態 に置かれます。
ここに、クラウドにおける本質的な非対称性があります。
コンフィデンシャルコンピューティングの本質
コンフィデンシャルコンピューティングは、この構造を変えようとする考え方です。
ポイントは単純です。
- 管理者がアクセスできる立場にあっても
- 中身は読めない状態を作る
これにより、 「アクセス可能性」と「可読性」が分離 されます。
管理や運用はできる。 しかし、データの意味は理解できない。
つまり安全性を、
「誰が運用しているか」 「誰を信頼するか」
ではなく、
「構造として読めないかどうか」
で判断できるようにする。
これがコンフィデンシャルコンピューティングの本質です。
「大家さんからも守られる」という意味
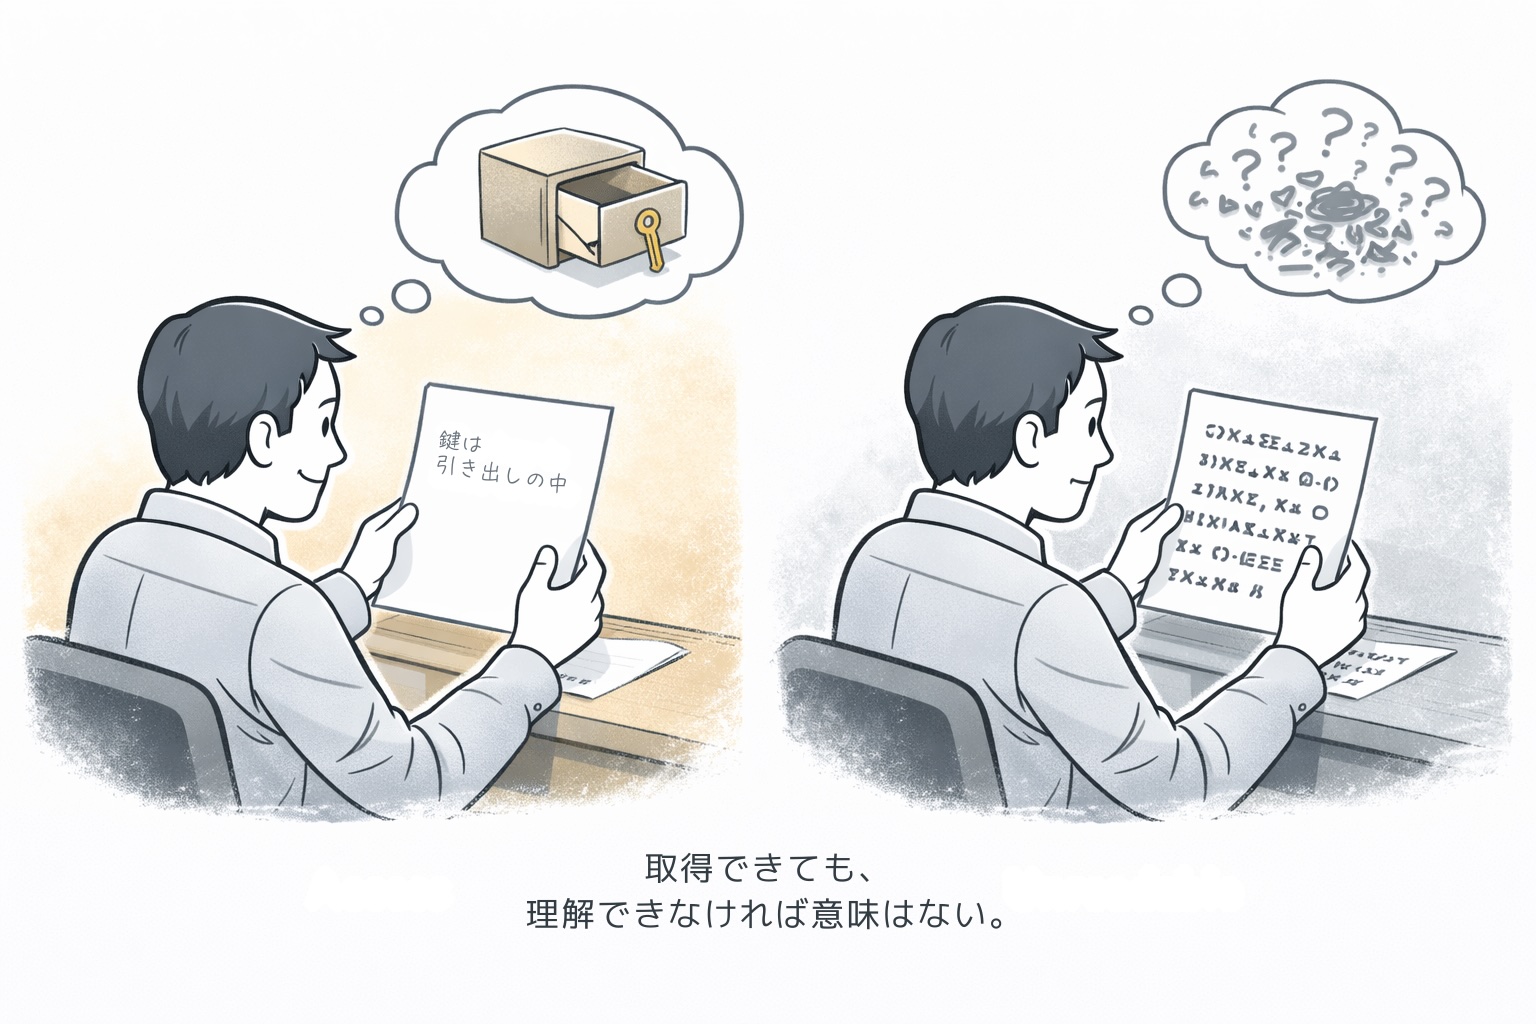
この状態を比喩で表すなら、次のようになります。
VMという部屋に住んでいる利用者が、 建物を管理する大家さんからも、 部屋の中身を守られている状態。
大家さんは建物を管理できます。 必要があれば部屋に入ることもできます。
しかし、 住人の重要な財産の中身は見えない。
この関係を 信頼ではなく技術で保証する。 それがコンフィデンシャルコンピューティングです。
しかし残る「秘密情報の管理」という課題
Confidential Computingは、ハードウェアを活用した隔離や暗号化によって、実行中のデータ保護を強化します。
例えばAMD SEVでは、仮想マシンのメモリ暗号化に使用する鍵をAMD Secure Processorが管理します。
こうした仕組みは、仮想化基盤からの不正なアクセスに対して重要な保護を提供します。
一方で、システム内部では、アプリケーションがさまざまな秘密情報を扱っています。
例えば、
- TLS秘密鍵
- APIキー
- データベースの認証情報
- アクセストークン
- その他のアプリケーションシークレット
などです。
これらは、アプリケーションが動作するために必要な情報です。
しかし、TEEによって実行環境が保護されていても、その内部のアプリケーション自体が侵害された場合、正当な権限を悪用される可能性があります。
そのため、ハードウェアによる隔離に加えて、実行中の秘密情報をどのように保持し、利用し、保護するかを考える必要があります。
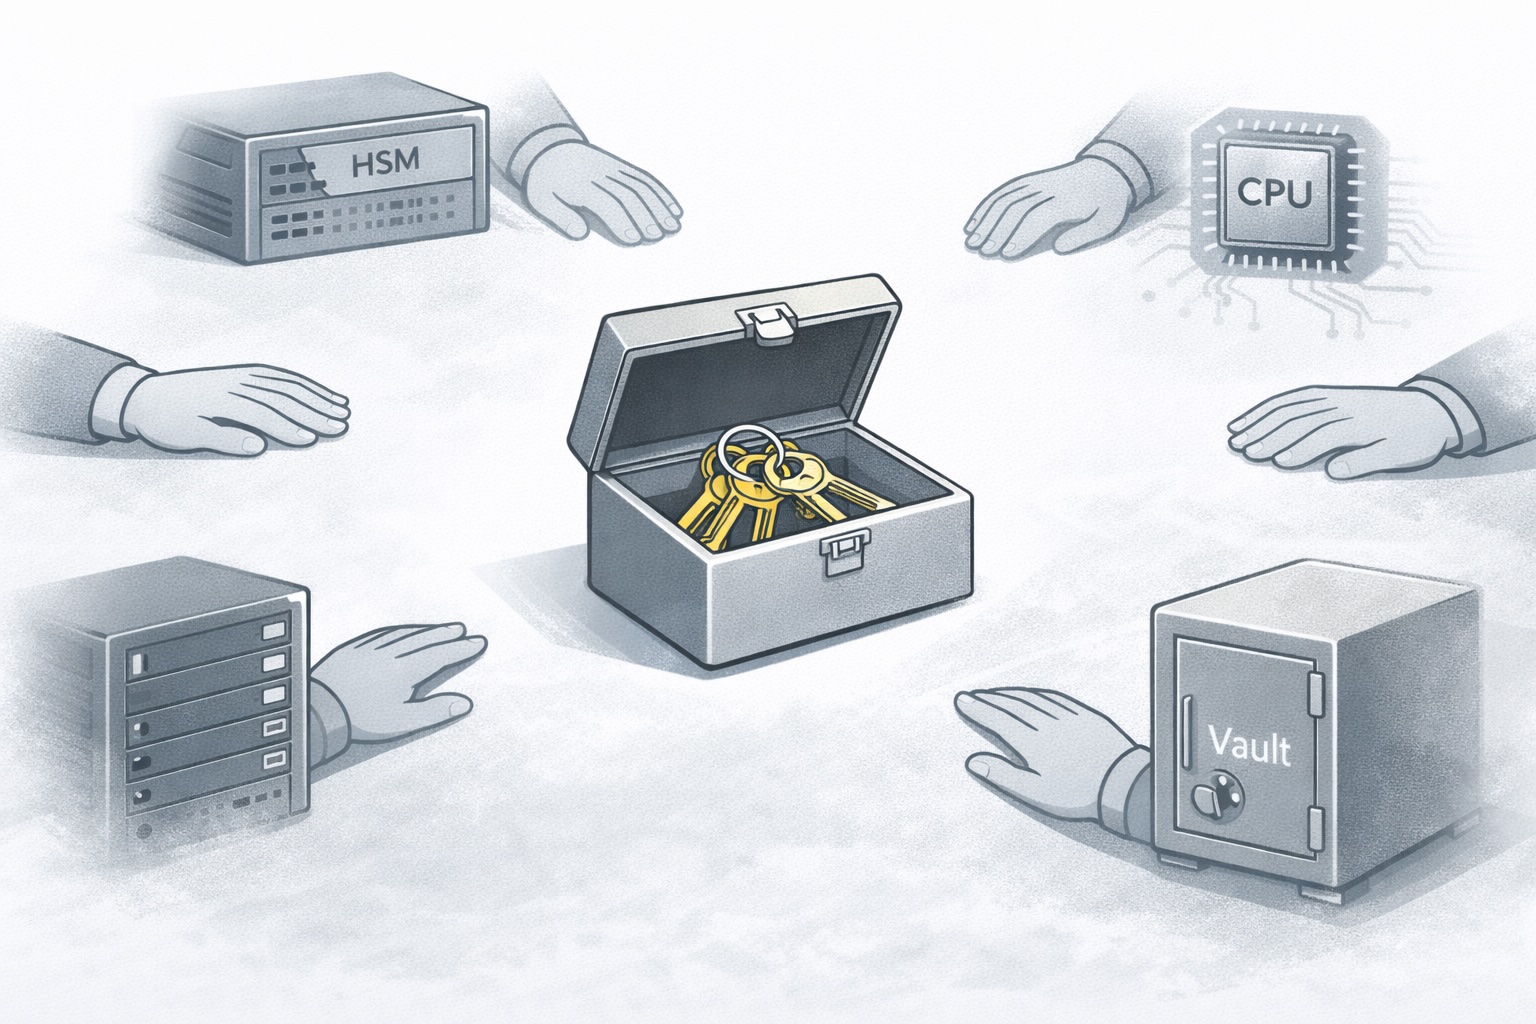
多様な実行環境で、どうデータを守るのか
Confidential Computingは、対応するハードウェアと実行環境を活用することで、処理中のデータを保護する重要な技術です。
一方、私たちの社会では、さまざまな環境でシステムが稼働しています。
- オンプレミスサーバー
- クラウド
- エッジコンピューティング
- 既存の仮想環境
すべてのシステムが、同じハードウェアや構成を利用できるわけではありません。
だからこそ、保護対象や環境に応じた技術の選択が重要になります。
TEEを活用したハードウェアベースの保護に加え、対応する既存環境でも利用できるソフトウェアベースの保護技術には、それぞれ異なる役割があります。
重要なのは、一方の技術が他方に代わることではありません。
それぞれが持つ保護範囲と特性を理解し、適切に組み合わせることで、実行中のデータを守るための選択肢を広げていくことです。
鍵を「長期間保持しない」という考え方
従来の秘密情報保護では、鍵を安全に保管し、アクセスを制御し、適切に管理することが重視されてきました。
これらは現在も重要な対策です。
一方で、秘密情報を必要以上に長く保持することは、攻撃時に取得される機会を増やす要因にもなります。
そこで、もう一つの設計思想が生まれます。
「必要な情報を、必要な時にだけ扱い、不要になったら残さない。」
例えば、鍵を長期間保持する代わりに、必要な時に生成・導出し、使用後は適切に消去することで、秘密情報がメモリ上に残存する時間や範囲を小さくすることを目指せます。
ただし、この方式でも、鍵の生成・導出・利用・消去の過程における安全性を考慮する必要があります。
鍵管理の課題が完全になくなるわけではありません。
重要なのは、秘密情報を保持する時間や場所を最小化し、攻撃者が取得・悪用できる機会を減らすことです。
Confidential Computingの保護を補完する、次の問い
Confidential Computingは、ハードウェアに基づく信頼できる実行環境を活用し、実行中のデータを保護する技術です。
その発展によって、従来は管理基盤への信頼に依存していた領域にも、新たな保護の選択肢が生まれています。
しかし、実行環境が外部から保護されていることと、その内部で動くアプリケーションが常に安全であることは同じではありません。
例えば、アテステーションによって実行環境の構成が検証された後でも、アプリケーション内部の脆弱性が悪用される可能性はあります。
そこで私たちは、もう一つの問いに向き合っています。
「保護された実行環境の内部が侵害されたとしても、何を守り続けられるのか。」
Superasystemが研究するRuntime Stabilityは、攻撃や異常が発生した場合にも、安全性、機密性、制御性などの重要な保護属性を維持するための技術フレームワークです。
これはConfidential Computingを置き換えるものではありません。
TEEによる隔離と、侵害後を想定した実行時の保護。
それぞれの強みを組み合わせることで、より信頼できるコンピューティング環境の実現を目指します。
結論
Confidential Computingとは、管理者を疑うための技術ではありません。
管理者や運用基盤への信頼だけに依存せず、ハードウェアに基づく保護された実行環境によって、処理中のデータを守る技術です。
そして、その価値をさらに高めるためには、実行環境の内部で生じる侵害にも目を向ける必要があります。
「侵入を防ぐこと」と「侵入された後にも守り続けること」。
どちらか一方ではなく、両方の視点から安全を考える。
ハードウェアによる保護とソフトウェアによる保護が互いを補完し合うことで、私たちはより強く、しなやかなシステムを目指すことができます。
その先にあるのは、技術そのものの安全だけではありません。
人々が安心してデジタル技術を利用し、新しい挑戦を続けられる社会です。